ExeWrap: Ihre Windows-Anwendung als eine EXE, ohne etwas zu entpacken
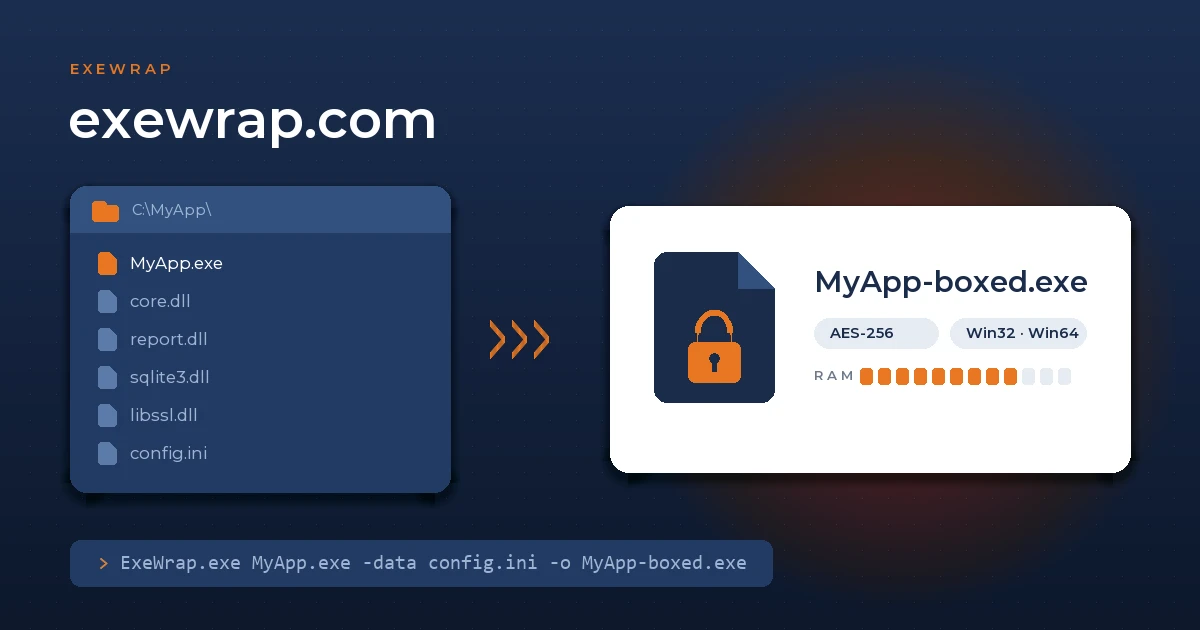
Mit exewrap.com bringt Apptimate ein neues Produkt heraus: ExeWrap bündelt eine Windows-Anwendung mit all ihren DLLs und Datendateien zu einer eigenständigen EXE, die vollständig aus dem Arbeitsspeicher läuft. Nichts wird auf die Festplatte entpackt, alles ist standardmäßig mit AES-256 verschlüsselt, und es gibt eine kostenlose Demo.
Wer Windows-Software ausliefert, liefert selten nur eine Datei aus. Neben der .exe liegen DLLs, Konfigurationsdateien und manchmal Registry-Einstellungen oder COM-Komponenten, die erst registriert werden müssen. Das bedeutet einen Installer, Administratorrechte und die bekannten Probleme: eine fehlende DLL, eine falsche Version, ein Ordner, den jemand versehentlich aufgeräumt hat. Deshalb hat Apptimate ExeWrap entwickelt, das ab sofort auf exewrap.com erhältlich ist.
Virtualisieren statt entpacken
Es gibt weitere Tools, die eine Anwendung in eine einzige Datei packen, doch die meisten entpacken beim Start stillschweigend alles nach %TEMP% und führen es von dort aus. Dann liegen Ihre DLLs und Daten doch wieder lose auf der Festplatte, für jeden lesbar. ExeWrap tut das nicht. Ein eigener PE-Loader lädt jedes mitgelieferte Modul direkt in den Arbeitsspeicher; der Inhalt landet nie in einem temporären Ordner oder im Anwendungsordner. Wer das prüfen möchte, kann es mit Process Monitor selbst nachvollziehen.
Was ExeWrap leistet
- Eine Datei – die Haupt-EXE, die benötigten DLLs und Ihre Datendateien landen in einer einzigen Ausgabedatei. Abhängigkeiten werden automatisch erkannt.
- Virtuelles Dateisystem – Ihre Anwendung liest, durchsucht und listet ihre Dateien, als lägen sie ganz normal auf der Festplatte. Schreibzugriffe gehen in ein Overlay im Arbeitsspeicher oder auf Wunsch in eine verschlüsselte Cache-Datei.
- Virtuelle Registry – Registry-Einstellungen werden als
.reg-Export mitgeliefert, und In-Process-COM-Server funktionieren, ohne dass etwas registriert werden muss. - Standardmäßig verschlüsselt – jede verpackte Anwendung ist mit AES-256 verschlüsselt, einschließlich des Dateiverzeichnisses. Optional kommt ein Passwort hinzu.
- Signierte Updates – kleine Update-Pakete statt jedes Mal die komplette Datei neu auszuliefern; das Ersetzen einer DLL erfordert einen mit RSA signierten Patch.
- Code-Signierung – das Ergebnis lässt sich mit Authenticode signieren, sodass Nutzer und Systeme die Herkunft überprüfen können.
Für welche Software?
ExeWrap ist ein PE-Loader, keine sprachspezifische Laufzeitumgebung. Es funktioniert daher mit nativen Executables unter anderem aus C, C++, Rust, Go und Delphi, für Win32 und Win64, mit und ohne grafische Oberfläche. Auch Framework-abhängige .NET-Core-Anwendungen werden unterstützt. Nicht abgedeckt sind Treiber und Windows-Dienste, das ältere .NET Framework sowie Out-of-Process-COM. Wie PasGuard fügt sich ExeWrap in eine Build-Pipeline ein: Es gibt eine grafische Oberfläche und eine Kommandozeilenversion.
ExeWrap.exe MyApp.exe -data config.ini -o MyApp-boxed.exe
Testen und erwerben
Die Demo ist kostenlos und bleibt es; die Ausgabe erhält dann ein Wasserzeichen. Kostenpflichtige Versionen gibt es als Standard und Professional, Enterprise auf Anfrage. Eine Lizenz gilt pro Entwickler, funktioniert vollständig offline und telefoniert nicht nach Hause. Bereits verpackte Anwendungen laufen weiter, auch wenn das Abonnement endet. Die aktuellen Preise finden Sie auf der Website.
Ehrlicherweise: Kein Softwareschutz ist hundertprozentig sicher, und ExeWrap verspricht das auch nicht. Es macht die Auslieferung aber deutlich einfacher und erhöht die Hürde für alle, die in Ihrer Anwendung herumstöbern wollen, erheblich. In Kombination mit PasGuard ist auch der Code selbst vor Reverse Engineering geschützt.
Laden Sie die Demo auf exewrap.com herunter. Sie sind unsicher, ob sich Ihre Anwendung gut verpacken lässt? Kontaktieren Sie uns – wir schauen es uns gerne mit Ihnen an.
